領域設定
領域列表
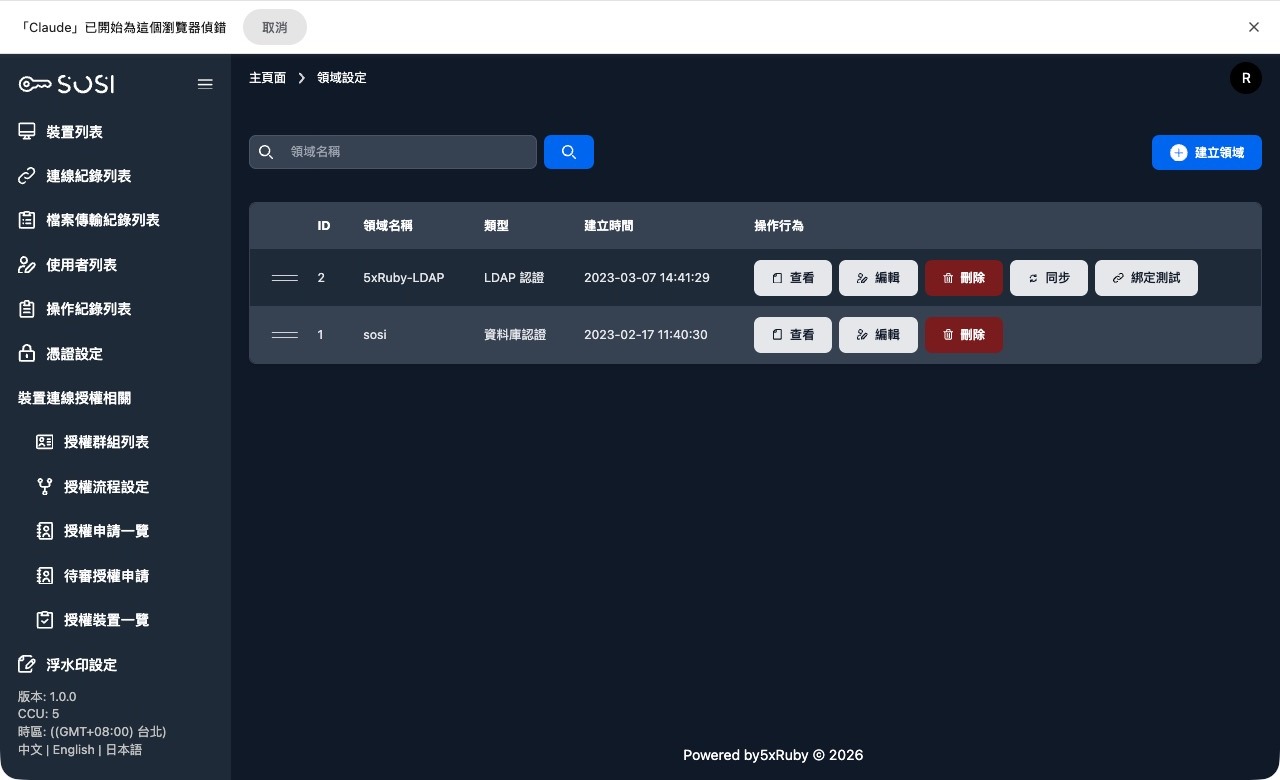
領域設定支援 LDAP 與 OIDC SSO(如 GoTrust)兩種認證提供者,管理員可依需求新增及管理不同類型的認證領域。
管理員可檢視系統內所有的認證領域配置。
- 列表資訊: 包含領域 ID、名稱、類型、建立時間及排序。
- 排序重要性: 列表順序將直接影響登入頁面中,「認證方式」下拉選單的顯示先後順序。
- 搜尋功能: 支援「領域名稱搜尋」,輸入關鍵字即可快速找尋特定領域。
操作行為:
- 查看/編輯/刪除
- 同步領域使用者
- 綁定測試
新增領域
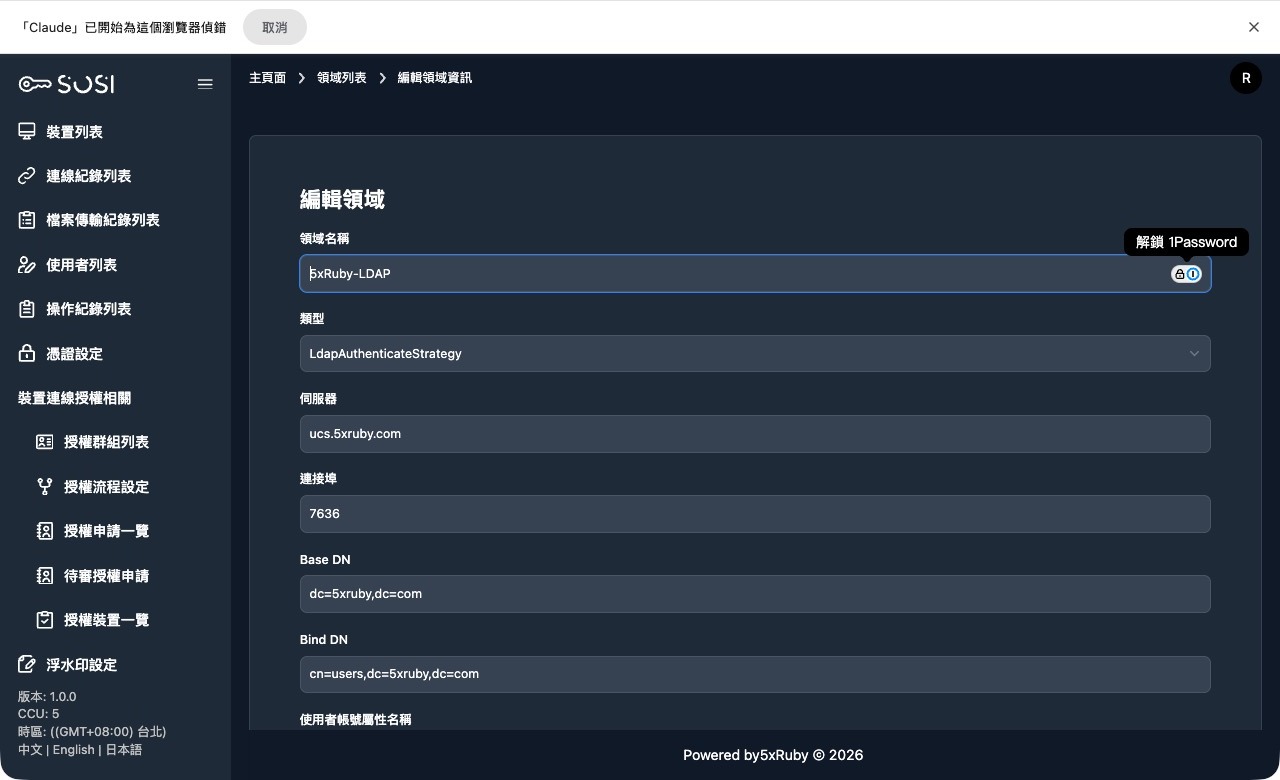
在新增或編輯領域時,請根據以下欄位定義進行配置:
基本資訊
- 領域名稱: 領域顯示的名稱。
- 類型: 目前有兩種:
- LdapAuthenticateStrategy: LDAP 或 Microsoft Active Directory 適用。
- DatabaseAuthenticateStrategy: SOSI 內建的使用者帳密認證。
- OidcAuthenticateStrategy: OIDC SSO 認證提供者(如 GoTrust)。
LDAP 連線設定
| 欄位 | 說明 |
|---|---|
| 伺服器 | LDAP 伺服器的 IP 或 Hostname |
| 連接埠 | 連線的 Port Number |
| Base DN | LDAP 伺服器使用的 Base DN 字串 |
| Bind DN | LDAP 伺服器使用的 Bind DN 字串 |
| 使用者帳號屬性名稱 | 認證時使用的 LDAP 帳號屬性名稱 |
| 使用者顯示名屬性名稱 | 使用者顯示名稱的欄位 |
| 電子郵件屬性名稱 | 使用者 E-Mail 的欄位 |
| 驗證方式 | 「simple」與「anonymous」可選 |
TLS 與加密設定
TLS 驗證方式: 有四種選項,需依照該 LDAP 伺服器可用的方式設定:
- VERIFY_NONE
- VERIFY_PEER
- VERIFY_FAIL_IF_NO_PEER_CERT
- VERIFY_CLIENT_ONCE
加密方法: 包含「無」、「simple_tls」與「start_tls」。
- SSL 證書: 如加密方法不是「無」,則可輸入 SSL 證書,此欄位會加密。
- SSL 加密金鑰: 如加密方法不是「無」,則可輸入 SSL 金鑰,此欄位會加密。
進階設定
識別物件格式: 有兩種選項:
- Distinguished Name
- User Principal Name
過濾條件:
- 使用者過濾條件: 在 LDAP 伺服器中驗證一般使用者的 filter string。
- 管理員過濾條件: 在 LDAP 伺服器中驗證管理員的過濾條件。
同步設定:
- 同步用帳號: 使用同步功能時的 LDAP 伺服器使用者。
- 同步用帳號的密碼: 使用同步功能時的 LDAP 伺服器使用者密碼,此欄位會加密。
LDAP 設定偵測
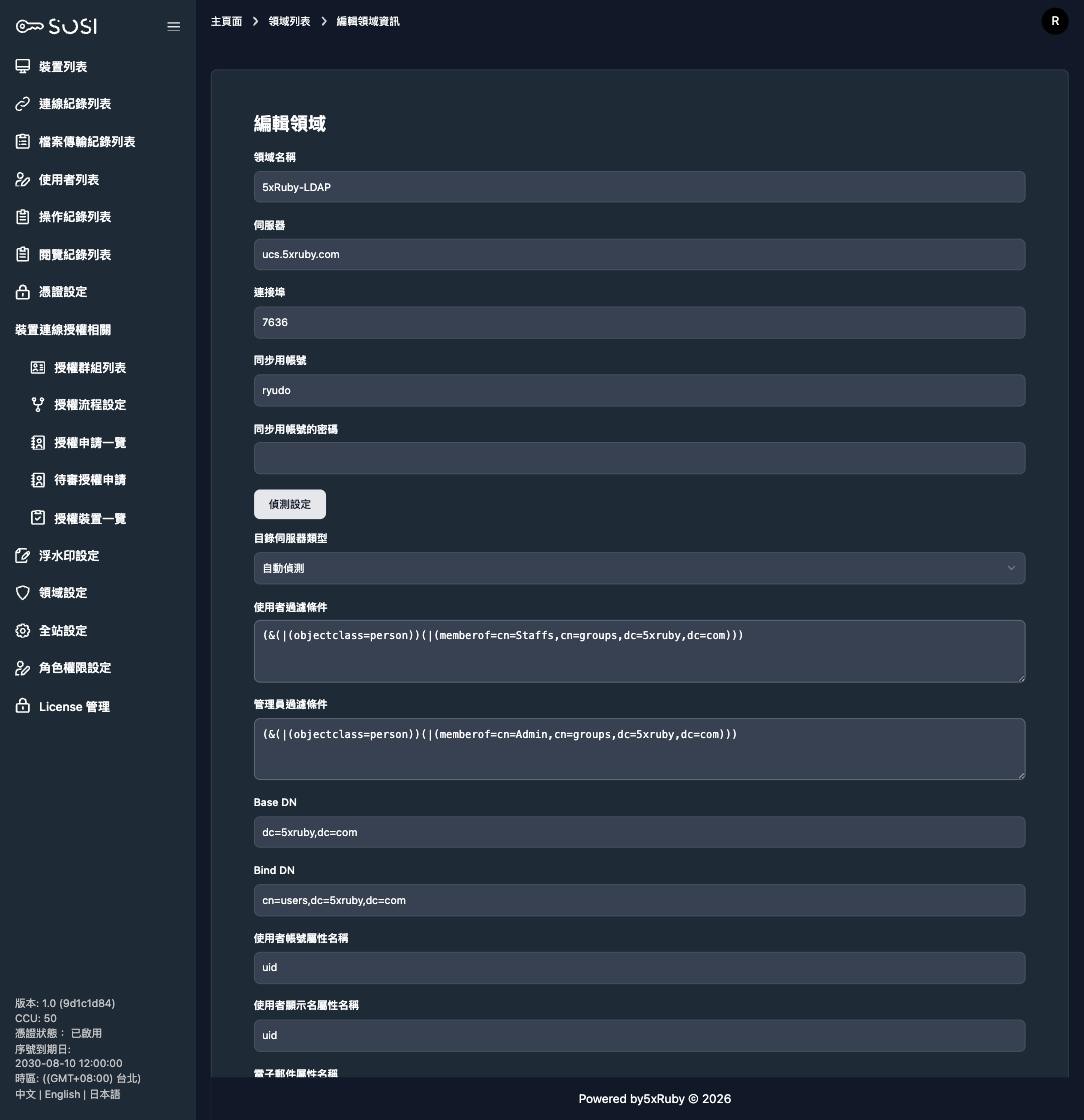
LDAP 設定欄位多且需要目錄服務知識,填錯往往難以判斷原因。表單提供「偵測設定」功能,可自動探測並回填建議值。
操作步驟
- 填入 LDAP 伺服器的 Hostname(Port 與同步帳密可選填)。
- 點選「偵測設定」。系統會依序嘗試 636 (simple_tls)、389 (start_tls)、389 (明文) 判斷可用的連線方式,並讀取伺服器資訊回填 Base DN、加密方法與帳號屬性等建議值。
- 若填入了同步帳密且綁定成功,系統會列出可選的群組清單。勾選要授權的群組後,系統自動產生對應的「使用者過濾條件」與「管理員過濾條件」,不需手寫 LDAP filter。
- 檢視回填的設定值,必要時手動調整後儲存。
診斷訊息: 若連線在 636 埠被重置,系統會提示可能是伺服器端未安裝 LDAPS 憑證,而非帳密或設定錯誤。
偵測結果僅為建議值,儲存前請確認符合實際環境。
OIDC 測試連線
OIDC 領域可在列表頁點選「測試連線」,在不需真實使用者登入的情況下驗證設定是否正確。
- 點選「測試連線」開啟對話框。
- 輸入一組測試帳號與密碼。
- 系統先驗證 Discovery 文件,再以該帳密向 OIDC 提供者換發權杖,並顯示結果。
常見結果訊息:
| 結果 | 意義 |
|---|---|
| 連線成功,並顯示 Issuer | 設定正確 |
| Discovery 失敗(Issuer 不符) | 提供者回傳的 issuer 與設定的 Issuer URL 不一致,需修正設定 |
| 帳密驗證失敗 | 設定正確,但測試用的帳號或密碼有誤 |
測試用的帳號密碼僅在該次請求中使用,不會存入資料庫。
密碼到期提醒門檻
LDAP / AD 領域可設定「密碼到期提醒天數」,當使用者密碼剩餘有效天數低於此值時,登入後會顯示提醒橫幅。預設為 0,表示不提醒。詳見系統登入與帳號安全。